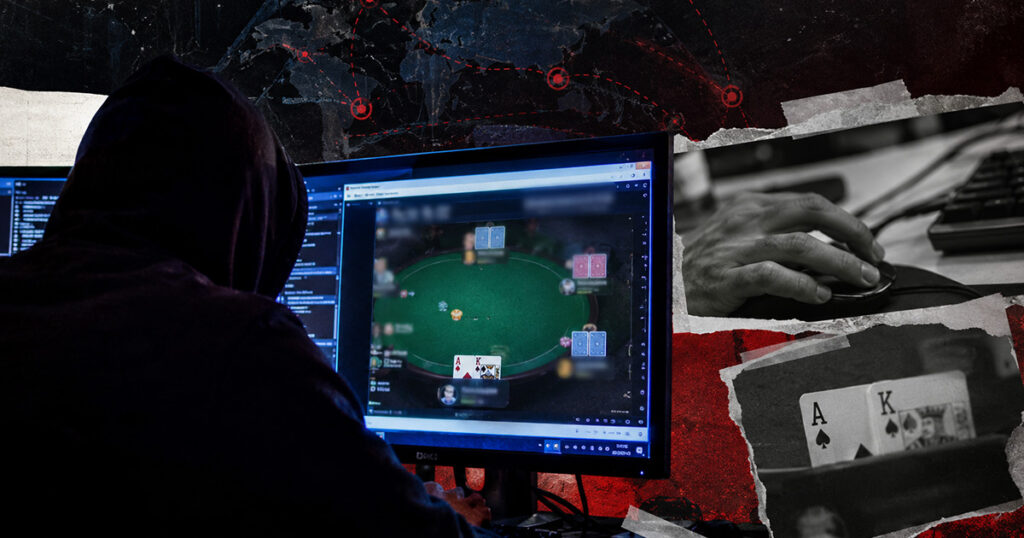
วงการ Online Poker กำลังจับตาข้อกล่าวหาด้านความปลอดภัยครั้งใหม่ หลังบัญชี X ชื่อ @wolfsec0x0 ซึ่งระบุตัวเองว่าเป็นผู้เชี่ยวชาญด้าน Cybersecurity เปิดเผยว่าอาจมีผู้เล่น High Stakes ราว 30 ราย ถูกติดตั้ง Remote Access Agent ลงบนคอมพิวเตอร์ Windows โดยที่เจ้าของเครื่องไม่รู้ตัว
หากข้อมูลดังกล่าวได้รับการยืนยัน ผู้ที่ควบคุมเซิร์ฟเวอร์ปลายทาง อาจสามารถมองเห็นหน้าจอของผู้เล่นแบบเรียลไทม์ ซึ่งรวมถึง Hole Cards ขณะกำลังเล่น Online Poker รวมถึงอาจเข้าควบคุมเมาส์และคีย์บอร์ดของเครื่องได้
อย่างไรก็ตาม ข้อมูลที่ถูกเปิดเผยในขณะนี้ ยังอยู่ในสถานะข้อกล่าวหา และยังไม่มีการเปิดเผยรายชื่อผู้เล่นที่ได้รับผลกระทบ หรือหลักฐานทั้งหมดต่อสาธารณะ
ได้รับผลกระทบ
เป็นเป้าหมาย
อ้างว่าสามารถย้อนกลับไปได้
อ้างพบ Remote Access Agent ซ่อนอยู่ในคอมพิวเตอร์ผู้เล่น
ประเด็นเริ่มต้นจาก Thread บน X ของ @wolfsec0x0 ซึ่งระบุว่าได้ตรวจพบ Remote Access Agent ถูกติดตั้งอยู่ในคอมพิวเตอร์ของผู้เล่นโป๊กเกอร์ โดยเจ้าของเครื่องไม่ได้รับรู้ถึงการติดตั้งดังกล่าว
Agent ที่ถูกตรวจพบเกี่ยวข้องกับ MeshCentral ซึ่งในความเป็นจริงเป็นซอฟต์แวร์ Open Source สำหรับ Remote Management ที่สามารถใช้บริหารจัดการคอมพิวเตอร์จากระยะไกลได้อย่างถูกต้อง
ตัวซอฟต์แวร์ MeshCentral จึงไม่ใช่มัลแวร์โดยตัวมันเอง แต่ข้อกล่าวหาครั้งนี้อยู่ที่การนำ Mesh Agent ไปติดตั้งบนเครื่องผู้เล่นโดยที่ผู้เล่นไม่รู้ตัว และเชื่อมต่อไปยังเซิร์ฟเวอร์ที่ถูกควบคุมโดยบุคคลอื่น
ถ้าควบคุมเครื่องได้ ก็อาจมองเห็น Hole Cards แบบเรียลไทม์
สิ่งที่ทำให้เรื่องนี้สร้างความกังวลในวงการ Poker คือความสามารถของ Remote Management Software ซึ่งสามารถเปิดทางให้ผู้ควบคุม มองเห็น Desktop ของเครื่องเป้าหมายจากระยะไกล
@wolfsec0x0 อ้างว่า ผู้ที่ควบคุมเซิร์ฟเวอร์ สามารถมองเห็นหน้าจอของเครื่องที่ได้รับผลกระทบ แบบเรียลไทม์ ซึ่งหากผู้เล่นกำลังเล่น Poker อยู่ ก็หมายความว่า Hole Cards ที่ปรากฏอยู่บนหน้าจอ อาจถูกมองเห็นจากอีกฝั่งได้เช่นกัน
นอกจากนี้ การเข้าถึงระดับดังกล่าวยังอาจมีผลมากกว่าเรื่อง Poker เพราะผู้โจมตีอาจสามารถเข้าถึงข้อมูลอื่นบนเครื่อง เช่น Browser Session, Password ที่บันทึกไว้ หรือข้อมูลอื่นที่เปิดอยู่บนคอมพิวเตอร์
MeshCentral เป็นซอฟต์แวร์ Open Source สำหรับจัดการคอมพิวเตอร์จากระยะไกล โดยมีฟังก์ชันอย่าง Remote Desktop, Terminal และการจัดการไฟล์ เครื่องมือลักษณะนี้มีการใช้งานที่ถูกต้องในงาน IT แต่สามารถสร้างความเสี่ยงได้ หาก Agent ถูกติดตั้งโดยไม่ได้รับอนุญาต หรือถูกควบคุมโดยบุคคลที่ไม่ควรมีสิทธิ์เข้าถึงเครื่อง
ทำไมเรื่องนี้จึงถูกเรียกว่า “Superuser”?
ในวงการ Online Poker คำว่า Superuser มักถูกใช้เรียกกรณีที่บุคคลหนึ่ง มีความสามารถในการเข้าถึงข้อมูลที่ผู้เล่นทั่วไป ไม่ควรมองเห็น โดยเฉพาะ Hole Cards ของคู่แข่ง
แต่กรณีล่าสุดมีความแตกต่างที่สำคัญ เพราะจากข้อมูลที่เปิดเผยในขณะนี้ ยังไม่มีหลักฐานว่าเกิดจาก Account พิเศษภายใน Poker Site หรือระบบ Server ของ Poker Room
สิ่งที่กำลังถูกกล่าวหาคือ การเข้าควบคุมคอมพิวเตอร์ของผู้เล่นจากภายนอก ผ่านซอฟต์แวร์ Third-party ซึ่งหากเกิดขึ้นจริง ผลลัพธ์อาจทำให้ผู้โจมตีเห็นข้อมูลบนหน้าจอ รวมถึง Hole Cards ได้เช่นเดียวกัน
PokerNews ระบุถึงข้อสังเกตของ Todd Witteles ว่า ซอฟต์แวร์ที่ถูกกล่าวหาว่ามีปัญหา เป็นเครื่องมือ Third-party ไม่ใช่ตัวซอฟต์แวร์ Online Poker โดยตรง ดังนั้นข้อมูลปัจจุบันยังไม่ควรถูกตีความว่า Poker Room หรือ Server ของ Poker Site ถูกเจาะระบบ
ยังไม่มีการเปิดเผยว่า Software ใดเป็นต้นทาง
แม้ @wolfsec0x0 จะระบุว่าพบผู้ได้รับผลกระทบราว 30 ราย และทั้งหมดเป็นผู้เล่น High Stakes แต่ยังไม่มีการเปิดเผยต่อสาธารณะว่า ผู้เล่นเหล่านั้นเป็นใครบ้าง
เช่นเดียวกับชื่อของ Software Vendor ที่ถูกกล่าวหาว่าเกี่ยวข้อง ซึ่งยังไม่ได้รับการเปิดเผย
เจ้าของบัญชีระบุว่า เหตุผลที่ยังไม่เปิดเผยชื่อ Software Vendor เป็นเพราะฝ่ายที่เกี่ยวข้องกำลังตอบสนอง และดำเนินการแก้ไขปัญหาอยู่ พร้อมอ้างว่า เวอร์ชันปัจจุบันของซอฟต์แวร์ที่เกี่ยวข้อง ไม่ได้ปล่อยโค้ดที่เป็นปัญหาแล้ว
อย่างไรก็ตาม ข้อความดังกล่าวยังเป็นข้อมูลจากผู้เปิดเผยเรื่องนี้ และยังไม่มีรายละเอียดทางเทคนิคทั้งหมด ถูกเผยแพร่เพื่อให้ตรวจสอบอย่างอิสระ
GGPoker และ ClubWPT Gold ถูกระบุว่าไม่เกี่ยวข้อง
อีกหนึ่งประเด็นที่ @wolfsec0x0 ระบุไว้โดยตรงคือ GGPoker และ ClubWPT Gold ไม่ได้เกี่ยวข้องกับสถานการณ์ที่เขากำลังเปิดเผย
ขณะเดียวกัน ยังไม่มีการระบุชื่อ Poker Site อื่น ว่าเป็นต้นทางของเหตุการณ์ และข้อมูลในปัจจุบัน ไม่ได้ชี้ว่าปัญหาเกิดขึ้นจาก Poker Client โดยตรง
David Lappin ตั้งคำถาม Poker Site รู้อะไร และรู้ตั้งแต่เมื่อไหร่?
หลังข้อกล่าวหาถูกเผยแพร่ ผู้เล่นและบุคคลในวงการ Poker เริ่มออกมาเรียกร้องข้อมูลเพิ่มเติม
หนึ่งในนั้นคือ David Lappin ที่ตั้งคำถามว่า หากเรื่อง Superuser ครั้งนี้ เป็นไปตามที่กำลังถูกกล่าวหา ผู้เล่นที่ได้รับผลกระทบและชุมชน Poker ควรได้รับคำอธิบายว่า Poker Site ต่าง ๆ รู้อะไรเกี่ยวกับเรื่องนี้ และรับรู้มาตั้งแต่เมื่อใด
คำถามสำคัญยังไม่มีคำตอบ
ณ ตอนนี้ สิ่งที่วงการ Poker ยังคงรอคือหลักฐานเพิ่มเติม รายชื่อผู้เล่นที่ได้รับผลกระทบ ตลอดจนรายละเอียดว่า Remote Access Agent ถูกติดตั้งลงบนเครื่องผู้เล่นผ่านช่องทางใด
ยังต้องรอดูด้วยว่า มีผู้ใดนำข้อมูล Hole Cards ที่สามารถมองเห็นจากเครื่องเป้าหมาย ไปใช้สร้างความได้เปรียบบนโต๊ะ Poker จริงหรือไม่
เพราะการพบ Remote Access Agent และความสามารถทางเทคนิคของมัน เป็นคนละคำถามกับการพิสูจน์ว่า มีการใช้ข้อมูลดังกล่าวเพื่อโกงเกมจริง
จนกว่าจะมีการเปิดเผยหลักฐานเพิ่มเติม เรื่องนี้จึงควรถูกมองว่าเป็น ข้อกล่าวหาด้านความปลอดภัยที่กำลังอยู่ระหว่างการตรวจสอบ มากกว่าจะสรุปว่า เกิด Superuser Scandal ขึ้นแล้วอย่างสมบูรณ์
มีการเผยแพร่ข้อกล่าวหาเกี่ยวกับ Remote Access Agent และ PokerNews รายงานเรื่องดังกล่าวแล้ว แต่ในขณะนี้ยังไม่มีการเปิดเผยรายชื่อผู้เล่นที่ได้รับผลกระทบ, Software Vendor ที่เกี่ยวข้อง หรือหลักฐานสาธารณะที่พิสูจน์ว่า มีการนำ Hole Cards ไปใช้โกงในการเล่นจริง
@wolfsec0x0 via X
David Lappin (@dklappin) via X
MeshCentral Documentation